 Join
 Shorts

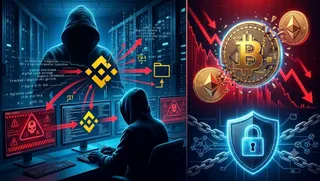
क्रिप्टोकरेंसी की दुनिया में 29 अक्टूबर 2026 को एक ऐसी घटना हुई, जिसने पूरी डिजिटल फाइनेंस इंडस्ट्री को हिलाकर रख दिया। दुनिया के सबसे बड़े क्रिप्टो एक्सचेंज Binance से करीब 6.3 अरब डॉलर (लगभग 57,000 करोड़ रुपये) की क्रिप्टोकरेंसी चोरी होने की खबर सामने आई। सबसे हैरान करने वाली बात यह रही कि चोरी की सबसे बड़ी वारदात महज 20 मिनट के भीतर अंजाम दी गई।
अमेरिकी ब्लॉकचेन एनालिटिक्स कंपनियों के शुरुआती विश्लेषण में इस हमले के पीछे उत्तर कोरिया से जुड़े कुख्यात हैकिंग ग्रुप TraderTraitor का हाथ होने की आशंका जताई गई है। यह समूह Lazarus Group से जुड़ा माना जाता है। हालांकि, अभी तक किसी सरकारी जांच एजेंसी ने हमले के लिए उत्तर कोरिया को आधिकारिक रूप से जिम्मेदार नहीं ठहराया है।
आखिर कैसे हुई 6.3 अरब डॉलर की चोरी?
इस साइबर हमले में हैकर्स ने सीधे किसी व्यक्ति के क्रिप्टो अकाउंट को निशाना नहीं बनाया, बल्कि Binance की उस तकनीकी व्यवस्था में सेंध लगाई, जो डिजिटल करेंसी के ट्रांजैक्शन को मंजूरी देती है।
शुरुआती जांच के मुताबिक, हमलावरों ने कंपनी के एक DevOps इंजीनियर के लैपटॉप को कथित तौर पर निशाना बनाया। इसके जरिए उन्हें कंपनी के आंतरिक सिस्टम और सर्विस कंटेनर तक पहुंच मिली।
इसके बाद उन्होंने ट्रांजैक्शन को अधिकृत करने वाले सिस्टम का गलत इस्तेमाल किया। इसका मतलब यह है कि हैकर्स ने जरूरी नहीं कि डिजिटल वॉलेट की निजी चाबी चुराई हो, बल्कि उन्होंने उस व्यवस्था को ही अपने नियंत्रण में लेने की कोशिश की, जो वॉलेट से पैसे निकालने की अनुमति देती है।
इसी तकनीकी कमजोरी का फायदा उठाकर Binance के कई हॉट वॉलेट से अरबों डॉलर की क्रिप्टोकरेंसी अलग-अलग ब्लॉकचेन नेटवर्क पर भेज दी गई।
36 घंटे पहले से तैयार की जा रही थी पूरी साजिश
इस हमले की सबसे खतरनाक बात इसकी तैयारी थी। ब्लॉकचेन विशेषज्ञों के अनुसार, हैकर्स ने वारदात से कम से कम 36 घंटे पहले इसकी योजना बनानी शुरू कर दी थी।
सबसे पहले उन्होंने छोटे ट्रांजैक्शन के जरिए अपने सिस्टम की जांच की। इसके बाद हमले में इस्तेमाल होने वाले कोड का परीक्षण किया गया और अंतिम कार्रवाई से कुछ घंटे पहले उसकी रिहर्सल भी की गई।
जब उन्हें भरोसा हो गया कि तकनीकी व्यवस्था काम कर रही है, तब उन्होंने Binance के हॉट वॉलेट को निशाना बनाया।
29 अक्टूबर को हमले का मुख्य चरण शुरू हुआ और करीब 20 मिनट के भीतर बड़ी मात्रा में डिजिटल संपत्ति हमलावरों के नियंत्रण वाले वॉलेट में पहुंच गई। यह चोरी Ethereum, Bitcoin, Tron, Solana समेत कई ब्लॉकचेन नेटवर्क पर हुई।
उत्तर कोरिया के हैकर्स पर क्यों है शक?
उत्तर कोरिया पर पहले भी बड़े क्रिप्टो साइबर हमलों में शामिल होने के आरोप लगते रहे हैं। वहां से जुड़े हैकिंग समूहों पर अंतरराष्ट्रीय प्रतिबंधों के बीच डिजिटल संपत्ति चुराकर देश के लिए आर्थिक संसाधन जुटाने के आरोप हैं।
इस बार संदेह का केंद्र TraderTraitor समूह है। TRM Labs और Chainalysis जैसी ब्लॉकचेन विश्लेषण कंपनियों ने हमले के तरीकों और चोरी की रकम को इधर-उधर भेजने के पैटर्न में पहले के उत्तर कोरियाई साइबर हमलों से समानताएं देखी हैं।
फरवरी 2025 में इसी समूह को FBI ने Bybit क्रिप्टो एक्सचेंज से करीब 1.5 अरब डॉलर की चोरी के लिए जिम्मेदार ठहराया था।
हालांकि, Binance मामले में जांच अभी जारी है। इसलिए उत्तर कोरिया की भूमिका को फिलहाल संभावित माना जाना चाहिए, न कि अंतिम रूप से साबित तथ्य।
चोरी के बाद कहां पहुंचा अरबों डॉलर का पैसा?
चोरी के बाद सबसे बड़ी चुनौती हमलावरों के डिजिटल वॉलेट में मौजूद रकम को ट्रैक करना और उसे आगे इस्तेमाल होने से रोकना था।
इस मामले में Tether, Circle और अन्य क्रिप्टो कंपनियों ने अपने नियंत्रण वाले स्टेबलकॉइन से जुड़े कुछ संदिग्ध वॉलेट फ्रीज किए। शुरुआती रिपोर्टों के अनुसार, लगभग 2.7 से 2.8 अरब डॉलर की संपत्ति को फ्रीज करने में सफलता मिली।
लेकिन Bitcoin और Ether जैसी क्रिप्टोकरेंसी को किसी एक केंद्रीय कंपनी द्वारा सीधे फ्रीज नहीं किया जा सकता। यही वजह है कि चोरी की बची हुई रकम को वापस हासिल करना बेहद मुश्किल हो सकता है।
हैकर्स पर आरोप है कि वे अलग-अलग वॉलेट, ट्रेडिंग प्लेटफॉर्म और ब्लॉकचेन नेटवर्क के जरिए रकम का रास्ता छिपाने की कोशिश कर रहे हैं।
क्या Binance के ग्राहकों का पैसा सुरक्षित है?
इस घटना के बाद निवेशकों के मन में सबसे बड़ा सवाल यही है कि क्या उनका पैसा डूब जाएगा?
Binance ने कहा है कि प्रभावित ग्राहकों के नुकसान की भरपाई कंपनी अपने Secure Asset Fund for Users (SAFU) और अन्य कॉरपोरेट संसाधनों से करेगी। कंपनी ने जांच के दौरान कुछ सेवाओं पर अस्थायी रोक भी लगाई और कानून प्रवर्तन एजेंसियों के साथ सहयोग शुरू किया।
इससे ग्राहकों को राहत जरूर मिली है, लेकिन इस घटना ने क्रिप्टो एक्सचेंजों की सुरक्षा व्यवस्था पर गंभीर सवाल खड़े कर दिए हैं।
आगे और समाचार पढ़े:
- CONSENSUAL SEX CANNOT BE CALLED RAPE AFTER RELATIONSHIP SOURS: SUPREME COURT
- पीस बॉन्ड को No, इंडी गठबंधन को Yes; क्या नेहा बोरा ने CJP नेताओं को अपनी चाल से पीछे छोड़ दिया?
क्रिप्टो इंडस्ट्री के लिए एक बड़ी चेतावनी
Binance की यह घटना साबित करती है कि डिजिटल करेंसी की दुनिया में सिर्फ मजबूत पासवर्ड और सुरक्षित वॉलेट पर्याप्त नहीं हैं। कंपनियों के कर्मचारियों के लैपटॉप, आंतरिक नेटवर्क, सॉफ्टवेयर और ट्रांजैक्शन मंजूरी देने वाली प्रणालियां भी बड़े साइबर हमलों का निशाना बन सकती हैं।
अगर अरबों डॉलर की संपत्ति रखने वाला दुनिया का सबसे बड़ा क्रिप्टो एक्सचेंज भी इस तरह के हमले का शिकार हो सकता है, तो छोटे एक्सचेंजों और आम निवेशकों के लिए खतरा कितना बड़ा है, इसका अंदाजा लगाया जा सकता है।
फिलहाल जांच जारी है और चोरी की रकम को वापस लाने की कोशिशें की जा रही हैं। लेकिन 20 मिनट में हुई इस वारदात ने पूरी दुनिया को यह सोचने पर मजबूर कर दिया है कि डिजिटल अर्थव्यवस्था में असली ताकत तकनीक के पास है या उस पर हमला करने वाले हैकर्स के पास?