 Join
 Shorts

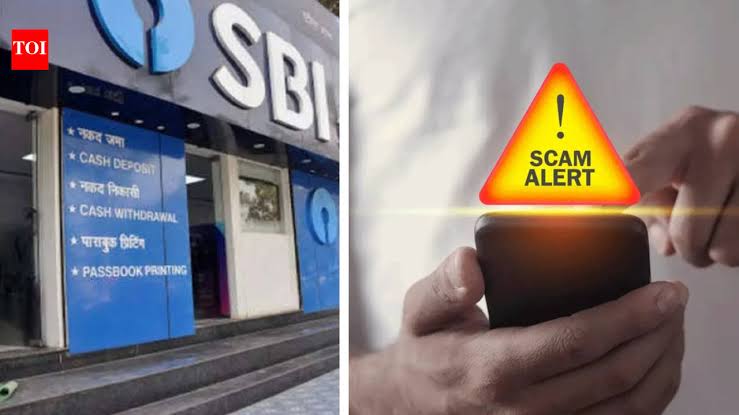
भारत के सबसे बड़े सार्वजनिक क्षेत्र के बैंकों में शामिल भारतीय स्टेट बैंक (SBI) से जुड़ा डेटा लीक का मामला 21 अक्टूबर 2026 को सामने आया है। बैंक ने प्रारंभिक जांच में 3,897 ऐसे ग्राहक रिकॉर्ड की पहचान की है, जिनमें व्यक्तिगत पहचान से जुड़ी संवेदनशील जानकारी मौजूद है। ये रिकॉर्ड डार्क वेब पर उपलब्ध डेटा में पाए गए। इस घटना ने बैंकिंग क्षेत्र की साइबर सुरक्षा और ग्राहकों की निजी जानकारी की सुरक्षा को लेकर गंभीर सवाल खड़े कर दिए हैं। हालांकि, डेटा के लीक होने के पूरे कारणों और दायरे की जांच अभी जारी है।
क्या है पूरा मामला?
डार्क वेब पर संदिग्ध डेटा की मौजूदगी
एसबीआई के अनुसार, बैंक को 16 अक्टूबर 2026 को अपने थ्रेट इंटेलिजेंस सेवा प्रदाता, डिफेंस साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) से ग्राहकों के डेटा के संभावित खुलासे के संबंध में अलर्ट मिले थे। इसके बाद बैंक ने मामले की प्रारंभिक जांच शुरू की।
जांच के दौरान डार्क वेब पर उपलब्ध लगभग 3.75 लाख रिकॉर्ड की समीक्षा की गई। इनमें से 3,897 रिकॉर्ड ऐसे पाए गए, जिनमें ग्राहकों की पहचान से जुड़ी जानकारी शामिल थी। हालांकि, इन रिकॉर्ड की प्रामाणिकता, उनके वास्तविक स्रोत और पूरी घटना की सीमा का पता लगाने के लिए विस्तृत जांच आवश्यक है।
हैकर समूह के दावे
रिपोर्टों के अनुसार, सोशल मीडिया मंच एक्स पर साइबर गतिविधियों की निगरानी करने वाले एक खाते ने दावा किया कि ‘Siriusim’ नाम से सक्रिय एक समूह के पास एसबीआई से संबंधित बड़ी मात्रा में डेटा है। कथित तौर पर इसमें सीएसवी प्रारूप की लगभग 3.75 लाख प्रविष्टियां और 2,722 पीडीएफ दस्तावेज शामिल थे। इन दावों की स्वतंत्र पुष्टि और डेटा के स्रोत की जांच महत्वपूर्ण है। केवल किसी समूह के दावे के आधार पर यह निष्कर्ष नहीं निकाला जा सकता कि सभी दस्तावेज वास्तविक हैं या बैंक की पूरी प्रणाली प्रभावित हुई है।
ग्राहकों का कौन-सा डेटा हुआ उजागर?
व्यक्तिगत और बैंकिंग संबंधी जानकारी
प्रारंभिक जानकारी के अनुसार, संभावित रूप से उजागर रिकॉर्ड में ग्राहकों के नाम, पंजीकृत मोबाइल नंबर, जन्मतिथि, लिंग, ईमेल पते, आवासीय पते, बैंक शाखा से संबंधित विवरण और ग्राहक पहचान संख्या (CIF) शामिल हैं। इसके अतिरिक्त, ऋण आवेदनों, संभावित ग्राहकों से जुड़े रिकॉर्ड और अन्य संबंधित फाइलों का मेटाडेटा भी मौजूद होने की बात सामने आई है।
यह जानकारी महत्वपूर्ण है, क्योंकि अलग-अलग विवरणों को एक साथ जोड़कर किसी व्यक्ति की पहचान करना आसान हो सकता है। हालांकि, इन रिकॉर्ड की पूरी प्रामाणिकता और प्रत्येक ग्राहक पर पड़ने वाले संभावित प्रभाव का आकलन अभी किया जाना बाकी है।
एसबीआई ने क्या कदम उठाए?
स्वतंत्र साइबर सुरक्षा जांच
बैंक ने साइबर घटना से निपटने और उसके प्रभाव को सीमित करने के लिए अपनी निर्धारित प्रतिक्रिया प्रक्रियाएं सक्रिय की हैं। साथ ही, मामले की स्वतंत्र जांच के लिए CERT-In से संबद्ध साइबर सुरक्षा एजेंसी को नियुक्त किया गया है।
इस जांच का उद्देश्य डेटा के संभावित स्रोत, लीक की प्रकृति, प्रभावित रिकॉर्ड की वास्तविक संख्या और ग्राहकों के लिए उत्पन्न जोखिमों का पता लगाना है। बैंक ने यह भी कहा है कि आवश्यक सुधारात्मक और निवारक कदम लागू किए जा रहे हैं।
बैंक के कामकाज पर असर
एसबीआई के अनुसार, इस घटना से उसके मुख्य व्यावसायिक संचालन, वित्तीय प्रदर्शन या बैंकिंग सेवाओं की निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा है। फिर भी, संचालन सामान्य बने रहने का अर्थ यह नहीं है कि ग्राहकों की गोपनीयता से जुड़े जोखिम समाप्त हो गए हैं। इसीलिए जांच और सुरक्षा उपायों का मजबूत होना आवश्यक है।
ग्राहकों के लिए संभावित खतरे
ऑनलाइन धोखाधड़ी और फिशिंग का जोखिम
यदि व्यक्तिगत जानकारी का गलत इस्तेमाल होता है, तो साइबर अपराधी ग्राहकों को निशाना बनाकर फर्जी बैंक संदेश, ईमेल या फोन कॉल कर सकते हैं। वे बैंक अधिकारी बनकर ओटीपी, पासवर्ड, कार्ड विवरण या अन्य गोपनीय जानकारी हासिल करने की कोशिश कर सकते हैं। व्यक्तिगत और ऋण संबंधी विवरणों का उपयोग करके अधिक विश्वसनीय दिखने वाले धोखाधड़ी संदेश भी तैयार किए जा सकते हैं।
ग्राहकों को किसी अनजान लिंक पर क्लिक नहीं करना चाहिए और न ही ओटीपी, यूपीआई पिन, पासवर्ड या कार्ड का गोपनीय विवरण किसी के साथ साझा करना चाहिए। संदिग्ध गतिविधि दिखने पर तुरंत बैंक के आधिकारिक माध्यम से संपर्क करना चाहिए।
बैंकिंग क्षेत्र के लिए सबक
साइबर सुरक्षा को सर्वोच्च प्राथमिकता
यह घटना बताती है कि डिजिटल बैंकिंग के विस्तार के साथ डेटा सुरक्षा की चुनौतियां भी बढ़ रही हैं। बैंकों को मजबूत एन्क्रिप्शन, नियमित सुरक्षा ऑडिट, सीमित डेटा एक्सेस, सतत निगरानी और समय पर सुरक्षा अपडेट जैसे उपाय अपनाने चाहिए। ग्राहकों को भी डिजिटल सुरक्षा के प्रति जागरूक रहना होगा।
आगे और समाचार पढ़े;
- ‘Damning Photos’: Opposition Leaders Question Hardeep Puri’s Alleged Meeting with Jeffrey Epstein
- जम्मू-कश्मीर: उधमपुर में 100 फीट गहरी खाई में गिरी बस, बच्ची समेत दो की मौत; 15 यात्री घायल
निष्कर्ष
एसबीआई से जुड़े लगभग 4,000 ग्राहक रिकॉर्ड का डार्क वेब पर पाया जाना बैंकिंग क्षेत्र के लिए एक गंभीर चेतावनी है। फिलहाल जांच जारी है और डेटा लीक के वास्तविक स्रोत तथा पूरे प्रभाव की पुष्टि होना बाकी है। इस मामले में पारदर्शिता, समय पर ग्राहकों को सूचना और प्रभावी सुरक्षा उपाय महत्वपूर्ण होंगे। डिजिटल बैंकिंग पर भरोसा बनाए रखने के लिए बैंकों और ग्राहकों, दोनों को साइबर सुरक्षा के प्रति सतर्क रहना आवश्यक है।